
ISO 27001 Sertifikası: Ne İşe Yarar?
Bilgi güvenliği yönetim sistemi (ISO 27001) sertifikasının işletmenize sağlayacağı avantajlar, sertifikasyon süreci ve hazırlık adımları.
Hazırlayan: Sovuna Editöryal Ekibi · Yayın: · Son güncelleme:
ISO 27001 Nedir?
ISO 27001, bilgi güvenliği yönetim sistemi (BGYS) için uluslararası standarttır. İşletmenizin bilgi varlıklarını (müşteri verileri, ticari sırlar, finansal bilgiler) sistematik olarak korumasını sağlayan bir çerçeve sunar.
Temel faydaları:
- Müşteri güveni: "Verileriniz güvende" iddiasını sertifika ile kanıtlarsınız
- İhale avantajı: Kamu ihaleleri ve kurumsal müşteriler ISO 27001 şart koşabilir
- KVKK ile ilişki: ISO 27001 kontrolleri KVKK teknik tedbirleriyle örtüşen alanlar içerir; ancak belge tek başına KVKK uyumu yerine geçmez
- Risk azaltma: Veri ihlali, fidye yazılımı gibi riskleri sistematik olarak yönetirsiniz
Sertifikasyon Süreci
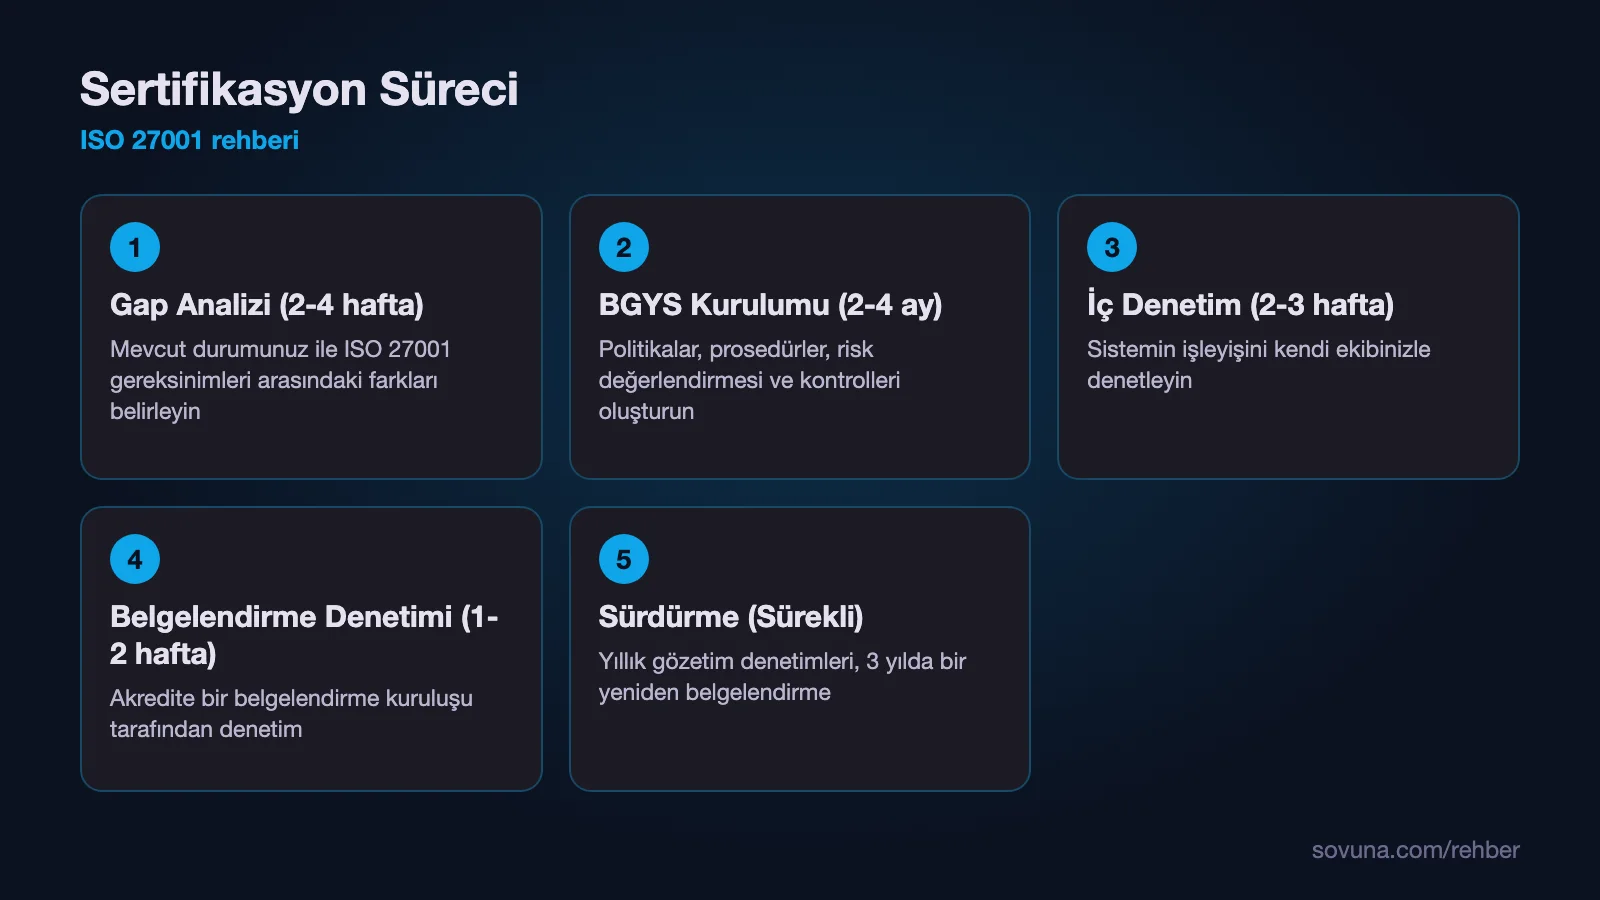
- Gap Analizi (2-4 hafta): Mevcut durumunuz ile ISO 27001 gereksinimleri arasındaki farkları belirleyin
- BGYS Kurulumu (2-4 ay): Politikalar, prosedürler, risk değerlendirmesi ve kontrolleri oluşturun
- İç Denetim (2-3 hafta): Sistemin işleyişini kendi ekibinizle denetleyin
- Belgelendirme Denetimi (1-2 hafta): Akredite bir belgelendirme kuruluşu tarafından denetim
- Sürdürme (Sürekli): Yıllık gözetim denetimleri, 3 yılda bir yeniden belgelendirme
Süreler yalnızca kabaca bir fikir verir; kuruluşun büyüklüğüne, mevcut olgunluğuna ve belgelendirme kuruluşunun takvimine göre değişir.
Kimler İçin Uygun?
ISO 27001 yasal bir zorunluluk değildir; gönüllü bir yönetim sistemi standardıdır. Pratikte şu durumlarda gündeme gelir:
- Kurumsal müşteri ve ihale şartı: Büyük kurumlar tedarikçi seçerken bilgi güvenliği belgesi isteyebilir.
- Müşteri verisi işleyen hizmet sağlayıcılar: Yazılım, bulut, e-ticaret ve çağrı merkezi gibi sektörlerde güven kanıtı olarak kullanılır.
- Büyüyen ekipler: Güvenlik uygulamaları kişilere bağlı kalıyorsa, standart süreçleri yazılı hale getirir.
Beş kişilik bir işletmenin ilk adımı genellikle belge değil, temel güvenlik önlemleridir. Bunun için siber güvenlik kontrol listesi iyi bir başlangıç noktasıdır.
ISMS ve Ek A Kontrolleri (2022 Sürümü)
Standardın güncel sürümü ISO/IEC 27001:2022'dir. Sürüm iki bölümden oluşur: bilgi güvenliği yönetim sisteminin (BGYS) kurulum şartları (madde 4-10) ve Ek A'daki kontrol listesi.
Ek A, 2022 sürümünde 93 kontrolü dört temada toplar:
| Tema | Kontrol sayısı | Örnek konu |
|---|---|---|
| Organizasyonel | 37 | Politikalar, varlık envanteri, tedarikçi ilişkileri |
| İnsan | 8 | Eğitim, gizlilik sözleşmeleri, uzaktan çalışma |
| Fiziksel | 14 | Güvenli alanlar, ekipman güvenliği |
| Teknolojik | 34 | Erişim yönetimi, şifreleme, yedekleme, loglama |
Her kontrol uygulanmak zorunda değildir. Risk değerlendirmenize göre hangi kontrolleri uyguladığınızı ve hangilerini neden dışarıda bıraktığınızı Uygulanabilirlik Bildirgesi (SoA) belgesinde gerekçelendirirsiniz. Standardın resmî tanıtımı için ISO 27001 sayfasına bakabilirsiniz.
Eski 2013 sürümüne göre alınmış belgeler için geçiş süresi Ekim 2025'te sona erdi. Yeni belgelendirme ve yenilemeler 2022 sürümüne göre yapılır.
Belgelendirme Kuruluşu Nasıl Seçilir?
Belge, danışman tarafından değil, bağımsız bir belgelendirme kuruluşu tarafından verilir. Seçerken şunlara bakın:
- Akreditasyon: Kuruluşun ISO/IEC 27001 kapsamında akredite olması gerekir. Türkiye'de akreditasyon kuruluşu TÜRKAK'tır; IAF üyesi yabancı akreditasyon kuruluşlarının belgeleri de uluslararası geçerlidir.
- Sektör deneyimi: Yazılım, bulut veya sağlık gibi sektörünüzde denetim yapmış denetçi tercih edin.
- Danışman ayrımı: Hazırlığınıza destek veren kuruluş, belgeyi veren kuruluştan farklı olmalıdır. Aynı firmanın hem danışmanlık hem belgelendirme vermesi tarafsızlık sorunu doğurur.
Maliyet ve Süreyi Belirleyen Unsurlar
Kesin tutarlar kapsama göre çok değiştiği için burada rakam vermiyoruz. Teklif alırken şu kalemleri ayrı ayrı sorun:
- Kapsam: Çalışan sayısı, lokasyon sayısı ve belgelenecek süreçler (yalnızca yazılım geliştirme mi, tüm şirket mi).
- Denetim gün sayısı: Belgelendirme kuruluşu denetim süresini kapsama göre hesaplar; Aşama 1 ve Aşama 2 denetimlerini ayrı değerlendirin.
- Hazırlık emeği: Dış danışmanlık kullanılacaksa süreler ve ekibinizin ayıracağı iç zaman.
- Teknik yatırımlar: Loglama, yedekleme, uç nokta koruması gibi eksik çıkan kontroller için gereken yazılım ve donanım.
- Sürdürme: Yıllık gözetim denetimleri ve üç yılda bir yenileme denetimi.
Süre; kapsam küçük ve mevcut kayıtlar düzenliyse daha kısa, süreçler dağınıksa daha uzun olur. Hazırlık aşamasını erken bitirmeye çalışmak yerine kayıtların gerçekten tutulduğunu görmek önemlidir.
Sık Yapılan Hatalar
- Kapsamı gereğinden geniş seçmek: İlk belgede tüm şirket yerine kritik hizmeti kapsayan bir kapsam daha yönetilebilir olur.
- Belgeyi sadece dokümantasyon sanmak: Denetçi politikanın yazılı olmasının yanında uygulandığına dair kayıt ister (erişim talepleri, yedek testleri, eğitim katılımı).
- Risk değerlendirmesini şablondan kopyalamak: Riskler işletmenize özgü değilse kontrol seçimi de anlamsız kalır.
- Üst yönetimi sürece katmamak: Standart, yönetimin taahhüdünü ve gözden geçirme toplantılarını şart koşar.
- Belge sonrası bırakmak: Gözetim denetimlerinde süreçlerin yaşamadığı görülürse uygunsuzluk çıkar.
Sık Sorulan Sorular
ISO 27001 zorunlu mu?
Hayır, gönüllü bir standarttır. Bazı ihaleler veya kurumsal müşteriler sözleşmede şart koşabilir.
ISO 27001 belgesi KVKK uyumu sağlar mı?
Tek başına sağlamaz. Bilgi güvenliği kontrolleri KVKK teknik tedbirleriyle örtüşür; ancak aydınlatma, açık rıza, VERBİS ve veri sahibi başvuruları gibi KVKK yükümlülükleri ayrıca yönetilir. Ayrıntı için KVKK uyum rehberine bakın.
Belge ne kadar süre geçerlidir?
Sertifika üç yıl geçerlidir. Bu sürede yıllık gözetim denetimleri yapılır, üç yılın sonunda yeniden belgelendirme gerekir.
Küçük bir işletme ISO 27001 alabilir mi?
Evet, standart işletme büyüklüğüne bakmaz. Kapsam küçük tutulursa küçük ekipler de belgelendirilebilir; asıl şart süreçlerin gerçekten işletilmesidir.
Danışmanlık almadan hazırlanılabilir mi?
Mümkündür, ancak standardı ve risk yönetimini bilen biri gerekir. İç kaynak yetersizse sadece hazırlık için danışmanlık almak yaygın bir yoldur.
Kurumunuza özel hazırlık için siber güvenlik hizmetlerimizi inceleyebilir veya bizimle iletişime geçebilirsiniz.
Bu Konuda Yardıma mı İhtiyacınız Var?
Rehberimiz size genel bir yol haritası sunar. İşletmenize özel detaylı analiz ve uygulama desteği için ücretsiz keşif görüşmesi yapabiliriz.