
İşletme Siber Güvenlik Kontrol Listesi
İşletmenizin siber güvenlik durumunu değerlendirmek için kontrol listesi. Temel güvenlik önlemlerinden ileri seviye korumalara.
Hazırlayan: Sovuna Editöryal Ekibi · Yayın: · Son güncelleme:
Bu rehberde neler var?
Temel Güvenlik Önlemleri
Her işletmenin mutlaka uygulaması gereken minimum güvenlik önlemleri:
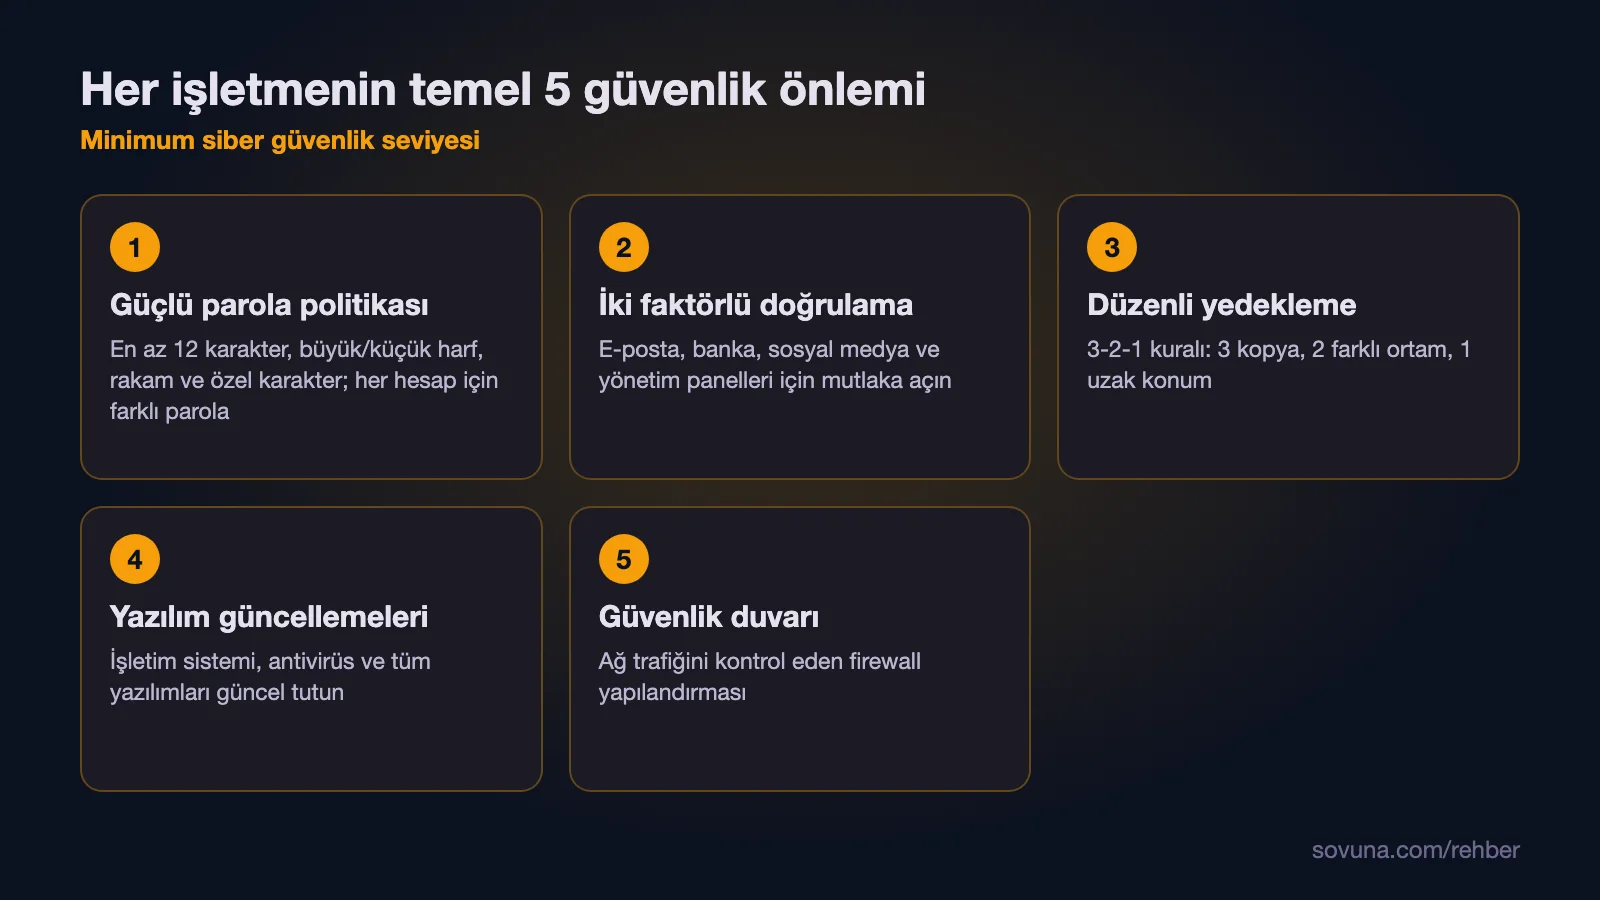
- Güçlü parola politikası: En az 12 karakter, büyük/küçük harf, rakam ve özel karakter. Her hesap için farklı parola.
- İki faktörlü kimlik doğrulama (2FA): E-posta, banka, sosyal medya ve yönetim panelleri için mutlaka açın.
- Düzenli yedekleme: 3-2-1 kuralı: 3 kopya, 2 farklı ortam, 1 uzak konum.
- Yazılım güncellemeleri: İşletim sistemi, antivirüs ve tüm yazılımları güncel tutun.
- Güvenlik duvarı: Ağ trafiğini kontrol eden firewall yapılandırması.
Çalışan Farkındalığı
Verizon'un Veri İhlali Araştırma Raporu'na (DBIR) göre ihlallerin en sık nedenleri insan unsurunu yoğun biçimde içeriyor (kaynak: Verizon DBIR). Ekibinizi eğitin:
- Phishing (Oltalama): Şüpheli e-postaları tanıma, linklere tıklamadan önce kontrol etme
- Sosyal mühendislik: Telefon veya yüz yüze gelen şüpheli talepleri raporlama
- USB ve harici cihazlar: Bilinmeyen cihazları bilgisayara takmama
- Uzaktan çalışma: VPN kullanımı, kamu Wi-Fi'den kaçınma
Yedekleme: Alınmış Yedek, Test Edilmiş Yedektir
- 3-2-1 kuralı: 3 kopya, 2 farklı ortam, 1 uzak konum.
- Değiştirilemez veya çevrimdışı kopya: Fidye yazılımları ağa bağlı yedekleri de şifreleyebilir; en az bir kopya ağdan ayrı olmalı.
- Geri yükleme testi: Üç-altı ayda bir örnek bir yedeği gerçekten geri yükleyin ve süreyi not edin.
- Kapsam: Sunucular, e-posta, muhasebe/ERP verisi ve web siteniz yedek planında yer almalı.
Yama ve Güncelleme Yönetimi
- İşletim sistemi, tarayıcı, ofis uygulamaları ve ağ cihazı yazılımlarını (modem, güvenlik duvarı) envantere yazın.
- Güvenlik güncellemelerini mümkünse otomatik, kritik olanları en kısa sürede uygulayın.
- Üretici desteği biten yazılımları ve cihazları ağdan kaldırın veya yalıtın.
- Web sitesi eklentileri ve kütüphaneler için de aynı düzeni kurun.
E-posta ve Oltalama Güvenliği
- Alan adınız için SPF, DKIM ve DMARC kayıtlarını yapılandırın; böylece adınıza sahte e-posta gönderilmesi zorlaşır.
- Gelen e-postada spam ve zararlı ek filtresi kullanın.
- Ödeme talimatı veya IBAN değişikliği gibi isteklere ikinci bir kanaldan (telefon) doğrulama zorunluluğu getirin.
- Çalışanlara düzenli, kısa oltalama örnekleri gösterin.
Erişim ve Yetki Yönetimi
- En az yetki: Herkes yalnızca işi için gereken verilere ve sistemlere erişsin.
- Ortak hesap kullanmayın: İşlem kayıtları kişiye bağlanabilsin.
- Ayrılan çalışan: İşten ayrılma gününde tüm hesap, VPN ve cihaz erişimlerini kapatın.
- Yönetici hesapları: Gündelik işte kullanılmasın, mutlaka 2FA ile korunsun.
Olay Müdahale Planı
Bir güvenlik olayı yaşandığında kimin ne yapacağı önceden yazılı olmalıdır:
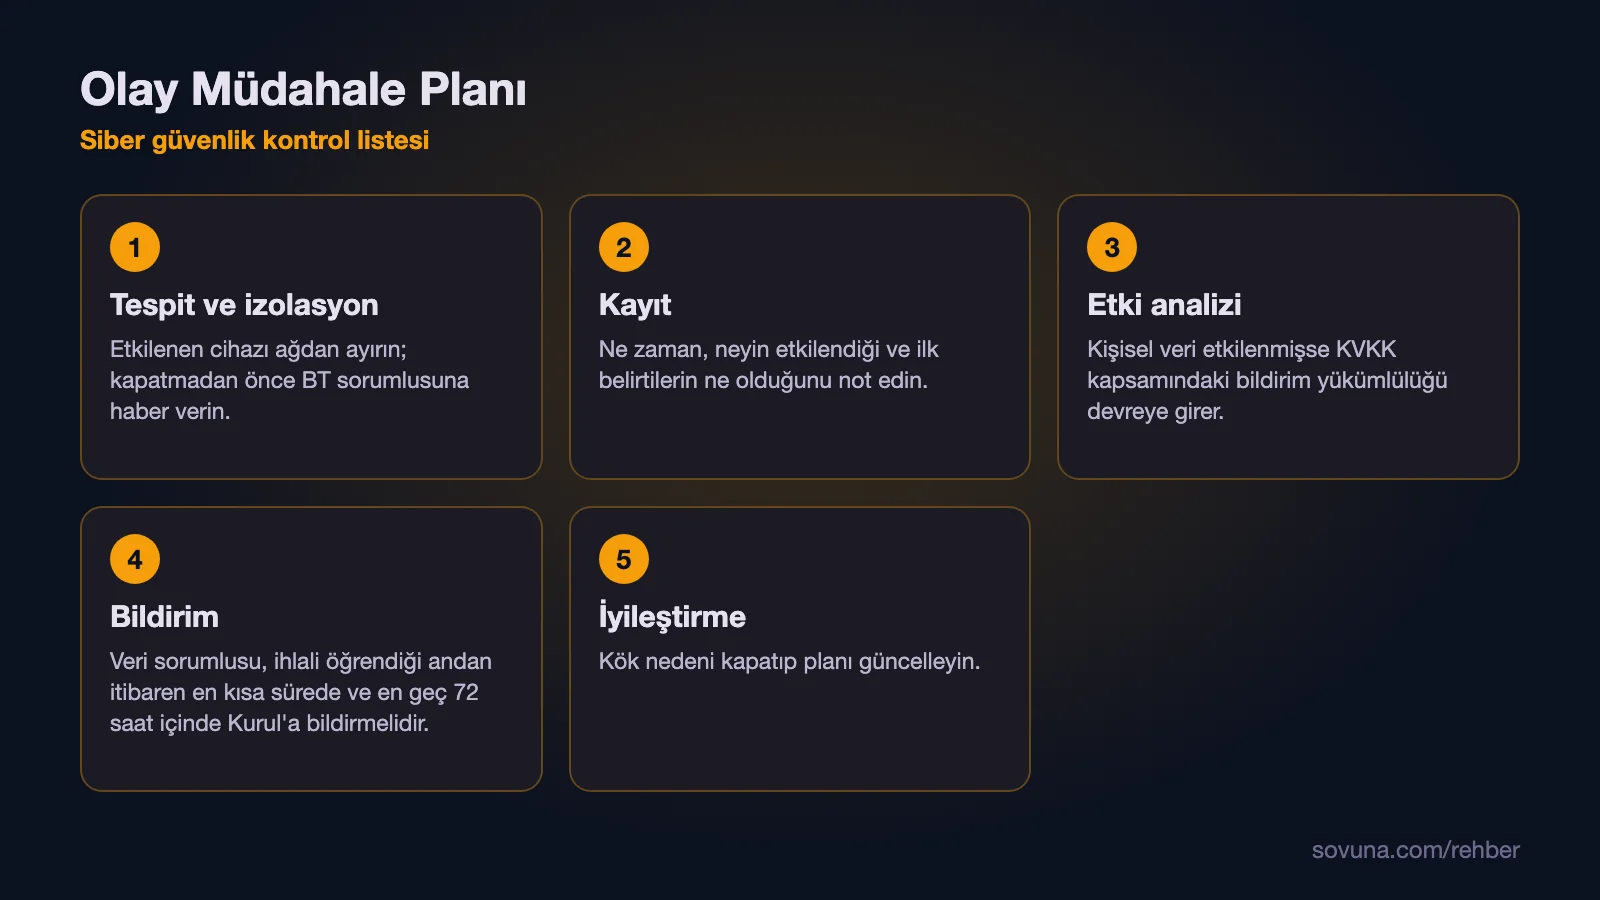
- Tespit ve izolasyon: Etkilenen cihazı ağdan ayırın; kapatmadan önce BT sorumlusuna haber verin.
- Kayıt: Ne zaman, neyin etkilendiği ve ilk belirtilerin ne olduğunu not edin.
- Etki analizi: Kişisel veri etkilenmişse KVKK kapsamındaki bildirim yükümlülüğü devreye girer.
- Bildirim: Veri sorumlusu, ihlali öğrendiği andan itibaren en kısa sürede ve en geç 72 saat içinde Kurul'a bildirmelidir; etkilenen ilgili kişilere de en kısa sürede bildirim yapılır.
- İyileştirme: Kök nedeni kapatıp planı güncelleyin.
Siber olaylar için Ulusal Siber Olaylara Müdahale Merkezi USOM bildirim kanalı sunar. Kişisel veri boyutu için KVKK yayımladığı Veri Güvenliği Rehberi ve ihlal bildirim usulleri incelenmelidir.
KVKK ve ISO 27001 ile İlişkisi
Bu liste temel önlemleri kapsar. Kişisel veri işliyorsanız bu önlemler KVKK'nın teknik ve idari tedbir yükümlülüğünün bir kısmını karşılar; ancak aydınlatma ve açık rıza gibi hukuki yükümlülükler ayrıdır (KVKK uyum rehberi). Süreçlerinizi sistematik bir yönetim sistemine taşımak isterseniz ISO 27001 rehberine bakabilirsiniz.
Sık Sorulan Sorular
Küçük işletme gerçekten hedef olur mu?
Saldırılar çoğunlukla otomatik taramalarla yapılır; boyutunuz değil zayıf noktalarınız belirleyicidir. Zayıf parola ve güncellenmemiş yazılım küçük işletmelerde en sık kapılardan biridir.
Antivirüs yeterli mi?
Tek başına değil. Antivirüs yalnızca bir katmandır; yedekleme, 2FA, güncelleme ve çalışan farkındalığı birlikte düşünülmelidir.
2FA için hangi yöntem tercih edilmeli?
SMS yerine kimlik doğrulama uygulaması veya donanım anahtarı daha güvenlidir. Yönetim panelleri ve e-posta hesaplarından başlayın.
Olay yaşarsak ilk ne yapmalıyız?
Etkilenen cihazı ağdan ayırın, olayı kaydedin ve BT sorumlusu ya da hizmet sağlayıcınıza bildirin. Kişisel veri etkilenmişse bildirim süresi işlemeye başlar.
Güvenlik denetimi veya olay yönetimi için siber güvenlik hizmetlerimize bakabilirsiniz.
Siber Güvenlik Kontrol Listesi
İlerlemeniz tarayıcınızda yerel olarak kaydedilir.
Bu Konuda Yardıma mı İhtiyacınız Var?
Rehberimiz size genel bir yol haritası sunar. İşletmenize özel detaylı analiz ve uygulama desteği için ücretsiz keşif görüşmesi yapabiliriz.